Napadený web a Google: co se stane a jak se to pozná
Web se otevírá normálně, jenže z mobilu a z výsledků Googlu vás přesměruje jinam. Takhle vypadá napadení, které vydrží měsíce nepovšimnuté.
Jarda Pajskr
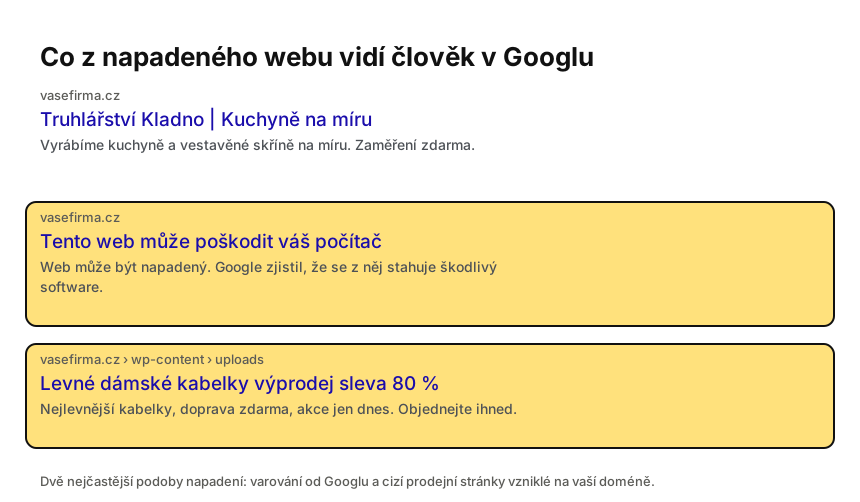
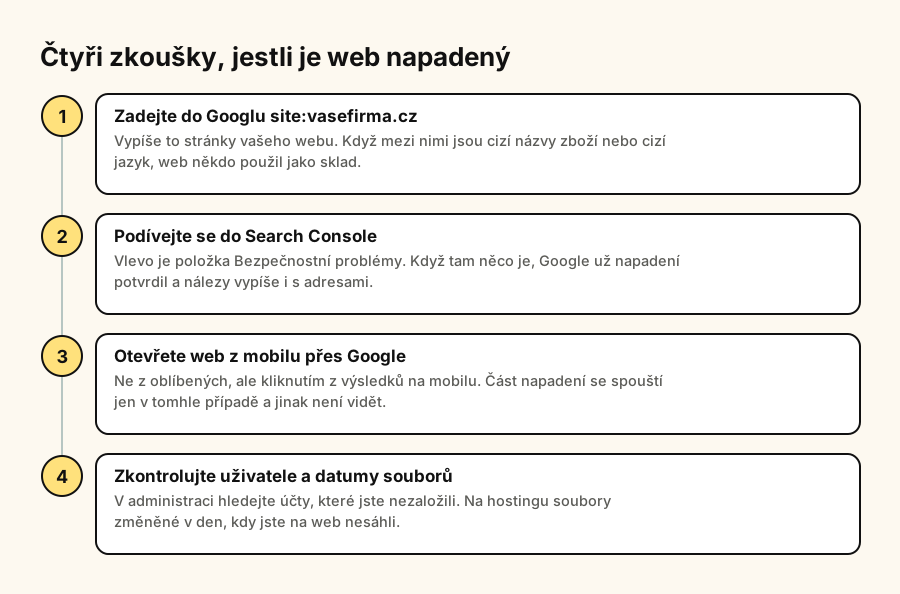
Zadejte do Googlu site:vasefirma.cz a projděte, co vypadne. U napadeného webu tam mezi vašimi stránkami najdete adresy jako /wp-content/uploads/kabelky-vyprodej/, texty o zboží, které neprodáváte, a někdy i stránky v jazyce, kterým neumíte.
To je nejčastější podoba napadeného českého webu, jakou u zakázek vídám. Web se přitom otevírá úplně normálně. Majitel na něj chodí každý den, všechno vypadá v pořádku, a přitom mu na doméně půl roku běží cizí obchod. Zjistí to obvykle až ve chvíli, kdy mu ve výsledcích u adresy vyskočí červená hláška „Tento web může poškodit váš počítač“ a přestane zvonit telefon.
Tenhle text je o tom, co se s webem po napadení děje, proč to Googlu vadí a jak se to pozná zdarma za deset minut. Nejde o certifikát, ten chrání spojení a s napadením webu nemá skoro nic společného. K němu je samostatný text o tom, proč web potřebuje https.
Čtyři podoby napadení, které se u malých webů opakují
Napadení malého firemního webu skoro nikdy nevypadá jako ve filmu. Nikdo vám web nesmaže, protože z rozbitého webu útočník nic nemá. Cílem je, aby si toho nikdo nevšiml co nejdéle.
1. Cizí stránky na vaší doméně
Na hostingu vzniknou stovky nových stránek, obvykle ve složce s obrázky, kam se nikdo nedívá. Prodávají léky, kabelky nebo sázení. Z vaší domény, která má u Googlu nějakou historii a důvěru, se tak stane nosič cizí reklamy. Zvenčí je to vidět jen tím dotazem site:.
2. Přesměrování jen pro některé návštěvníky
Nejzákeřnější varianta. Kód rozpozná, jestli člověk přišel z výsledků Googlu a jestli má mobil. Když ano, pošle ho na cizí stránku. Když web otevřete z oblíbených položek na počítači, nestane se nic. Proto to majitel měsíce neobjeví a proto se to musí zkoušet přesně tímhle způsobem: z mobilu, kliknutím z Googlu.
3. Skryté odkazy v textech
Do stávajících stránek se dopíšou odkazy vedoucí na cizí weby, obvykle bílým písmem na bílém pozadí nebo posunuté mimo obrazovku. Web vypadá nedotčeně. Google ty odkazy vidí a čte je jako vaše doporučení, což je z jeho pohledu prodej odkazů.
4. Podvodná stránka na přihlašovací údaje
Na doméně vznikne kopie přihlašovací stránky banky nebo pošty a odkaz na ni se rozešle v podvodných e-mailech. Tohle je z hlediska následků nejhorší varianta, protože Google na ni reaguje nejtvrději a nejrychleji.
Na tohle si Jarda Pajskr dává pozor
Tu druhou podobu se vyplatí zkoušet přesně a bez zkratek: vzít telefon, do Googlu napsat název firmy a kliknout na výsledek. Ne otevřít web z oblíbených položek a ne z počítače, tam se nestane nic. A když se nic nestane ani z mobilu, zkusit to ještě jednou přes mobilní data místo domácí sítě.
Proč to Googlu vadí a co s vámi udělá
Google neřeší, že jste se stali obětí. Řeší, že jeho uživatel, kterému váš odkaz ukáže, přijde k úrazu. Z toho plyne všechno ostatní.
Varování ve výsledcích. U vaší adresy se objeví hláška, že web může poškodit počítač. Prokliky spadnou prakticky na nulu ze dne na den, i u lidí, kteří vás hledali jménem.
Varovná stránka místo webu. Prohlížeč Chrome a s ním i další prohlížeče používají seznam nebezpečných webů. Když je vaše adresa na něm, návštěvník uvidí červenou stránku s výstrahou a musí prokliknout dvě tlačítka, aby se vůbec dostal dál. Skoro nikdo to neudělá.
Hlášení v Search Console. Vlevo v nabídce je položka Bezpečnostní problémy. Když Google napadení potvrdí, vypíše tam typ nálezu a příklady konkrétních adres. Je to nejrychlejší a nejspolehlivější zdroj informace, jestli o vás ví. Zároveň to je důvod, proč má mít web ověřený v Search Console i ten, kdo žádné SEO neřeší: jinak se o problému nedozví.
Vypadnutí z výsledků. U podvodných stránek se stává, že celá doména z výsledků zmizí. Návrat pak není otázkou dnů, ale týdnů, a to i po dokonalé nápravě.
Ještě jedna věc, která se přehlíží: napadený web bývá pomalý. Cizí kód něco stahuje, něco odesílá a přidává požadavky navíc. Když se web z ničeho nic začal načítat pomalu a nikdo nic neměnil, patří napadení mezi první tři věci, na které se dívám.
Čtyři podoby napadení a jak se projeví
Ani jedna z nich není poznat tím, že si web otevřete v prohlížeči na počítači.
| Podoba | Jak se projeví | Čím ji odhalíte | Jak rychle na to Google reaguje |
|---|---|---|---|
| Cizí stránky na doméně | Ve výsledcích jsou vaše i cizí adresy | Dotaz site:vasefirma.cz v Googlu | Týdny, obvykle bez varování |
| Přesměrování z Googlu na mobilu | Návštěvníci si stěžují, vy nic nevidíte | Kliknutí z výsledků Googlu na mobilu | Rychle, často varováním |
| Skryté odkazy v textech | Nic není vidět, klesají pozice | Zobrazení zdroje stránky, hledání cizích adres | Pomalu, projeví se propadem |
| Podvodná přihlašovací stránka | Web zmizí z výsledků nebo hlásí výstrahu | Search Console, Bezpečnostní problémy | Nejrychleji, dny i hodiny |
Naše kontrola napadení nepozná a nikdy to tvrdit nebude. Měří zabezpečené spojení, přesměrování a technický stav zadané adresy. Cizí kód uvnitř webu ani obsah stovek podstrčených stránek neuvidí.
Co dělat, když je web napadený
-
Zálohujte současný stav, i ten napadený
Zní to divně, ale bez zálohy se nedá dohledat, kudy se dovnitř dostali. Zálohujte soubory i databázi, než začnete cokoliv mazat.
-
Změňte všechna hesla
Hosting, FTP, databáze, administrace webu, e-mail. Všechna naráz a všechna jiná. Nejčastější cesta dovnitř je ukradené nebo triviální heslo, ne díra v systému.
-
Aktualizujte systém a doplňky
U WordPressu jádro, šablonu i všechny doplňky. Doplňky, které nepoužíváte, smažte, nestačí je vypnout. Vypnutý doplněk se dá zvenčí zavolat úplně stejně.
-
Najděte a smažte cizí soubory
Na hostingu se dá řadit podle data změny. Soubory změněné v den, kdy jste na web nesáhli, jsou první podezřelí. Když si nevěříte, tohle je moment na někoho, kdo to dělá.
-
Požádejte Google o nové posouzení
V Search Console v Bezpečnostních problémech je tlačítko Požádat o posouzení. Napište stručně, co se stalo a co jste udělali. Vyřízení bývá v řádu dnů.
-
Nasaďte, co zabrání opakování
Aktualizace zapnuté automaticky, dvoufázové přihlášení do administrace, pravidelná záloha mimo hosting. Napadený web bez těchhle tří věcí bývá napadený znovu do půl roku.
Jarda Pajskr doporučuje
Až bude web vyčištěný, zadejte si site:vasefirma.cz ještě jednou a projděte i druhou a třetí stranu výsledků. Podstrčené stránky z Googlu nezmizí ve chvíli, kdy je smažete ze serveru, ještě nějakou dobu tam visí. Dokud je tam vidím, práci za hotovou nepovažuju.
Co bezpečnost webu opravdu obnáší u malé firmy
Když se řekne bezpečnost webových stránek, většina textů začne u šifrování. U webu truhlářství nebo ordinace je to ale úplně jiný seznam a jde o čtyři věci.
- Aktualizace. Naprostá většina napadení, která jsem u českých WordPressů viděl, šla přes doplněk, který se dva roky neaktualizoval. Není to sofistikovaný útok, je to automat, který objíždí internet a zkouší známé díry.
- Hesla a přístupy. Jedno heslo do administrace, které zná bývalý brigádník a grafik, co dělal logo, je běžný stav. Účty, které nikdo nepoužívá, se mají smazat.
- Zálohy jinde než na hostingu. Záloha uložená na tomtéž serveru se při napadení poškodí spolu s webem. Stačí jednou měsíčně stáhnout kopii k sobě.
- Ověřený web v Search Console. Bez toho se o napadení dozvíte od zákazníka a to je nejdražší způsob.
Certifikát a https jsou v tomhle seznamu až za nimi. Chrání cestu mezi prohlížečem a serverem, což je důležité, ale s vloupáním do webu to nesouvisí. Napadený web běžící na https je napadený úplně stejně a zámeček u adresy svítí dál. To je asi nejčastější omyl, se kterým se u tohohle tématu potkávám.
Z praxe Jardy Pajskra
K tomu seznamu patří ještě jedna věc, na kterou si nikdo nevzpomene: stará instalace na adrese jako /stary nebo /test, kterou tam nechal předchozí dodavatel. Roky ji nikdo neaktualizuje a bývá to ta otevřená branka. Projděte si na hostingu složky vedle hlavního webu a co tam nemá co dělat, stáhněte k sobě a ze serveru smažte.
Časté dotazy k napadenému webu
Pozná napadení vaše kontrola webu?
Nepozná a nikdy to slibovat nebude. Nástroj měří zabezpečené spojení, přesměrování a technický stav zadané adresy. Cizí kód uvnitř webu nevidí. Na napadení je Search Console a čtyři zkoušky z tohohle textu.
Proč by někdo napadal web malé firmy?
Protože si nikdo nevybírá. Weby objíždějí automaty, které zkoušejí známé díry na všechno, co najdou. Váš web není terč, je to jedna z milionu adres v seznamu.
Stačí mi antivirus na počítači?
Nestačí, chrání váš počítač, ne váš web. Web běží na cizím serveru a jeho zabezpečení řeší hosting a systém, na kterém web stojí.
Jak dlouho trvá, než se web vrátí do výsledků?
Po odstranění nálezu a žádosti o posouzení to bývá v řádu dnů. Když ale web mezitím ztratil pozice, jejich návrat je otázka týdnů a někdy se nevrátí celý. Proto se to řeší hned, ne až po dovolené.
Ochrání mě https před napadením?
Neochrání. Šifruje přenos mezi prohlížečem a serverem, ale nebrání tomu, aby se někdo dostal do administrace nebo do souborů. Napadený web se zámečkem u adresy je běžná věc.
Napadli mi web, i když ho nikdo nepoužívá. Proč?
Právě proto. Web, který roky nikdo neaktualizoval, je nejsnazší cíl. Nepoužívaný web má být buď udržovaný, nebo vypnutý, ne ponechaný na hostingu bez dozoru.
Poznám napadení z návštěvnosti?
Někdy ano. Typický obraz je náhlý propad prokliků z Googlu při nezměněných pozicích, nebo naopak podivný nárůst návštěv na adresách, které neznáte. Obojí je vidět v Search Console.
Zkontrolujte technický stav webu za půl minuty
Kontrola projde zabezpečené spojení, přesměrování a dalších dvaadvacet věcí na zadané adrese. Napadení nepozná, ale ukáže, jak na tom web jinak je. Zdarma a bez registrace.
Napsal
Jarda Pajskr
Weby, SEO a správu webových stránek dělám od roku 2004. Sídlím v Kladně a pracuju po celé republice. Pomáhám webům firem, řemeslníků a e-shopům růst v Googlu i v odpovědích umělé inteligence.